Domain nspy.de kaufen?
Wir ziehen mit dem Projekt
nspy.de um.
Sind Sie am Kauf der Domain
nspy.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain nspy.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **

Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
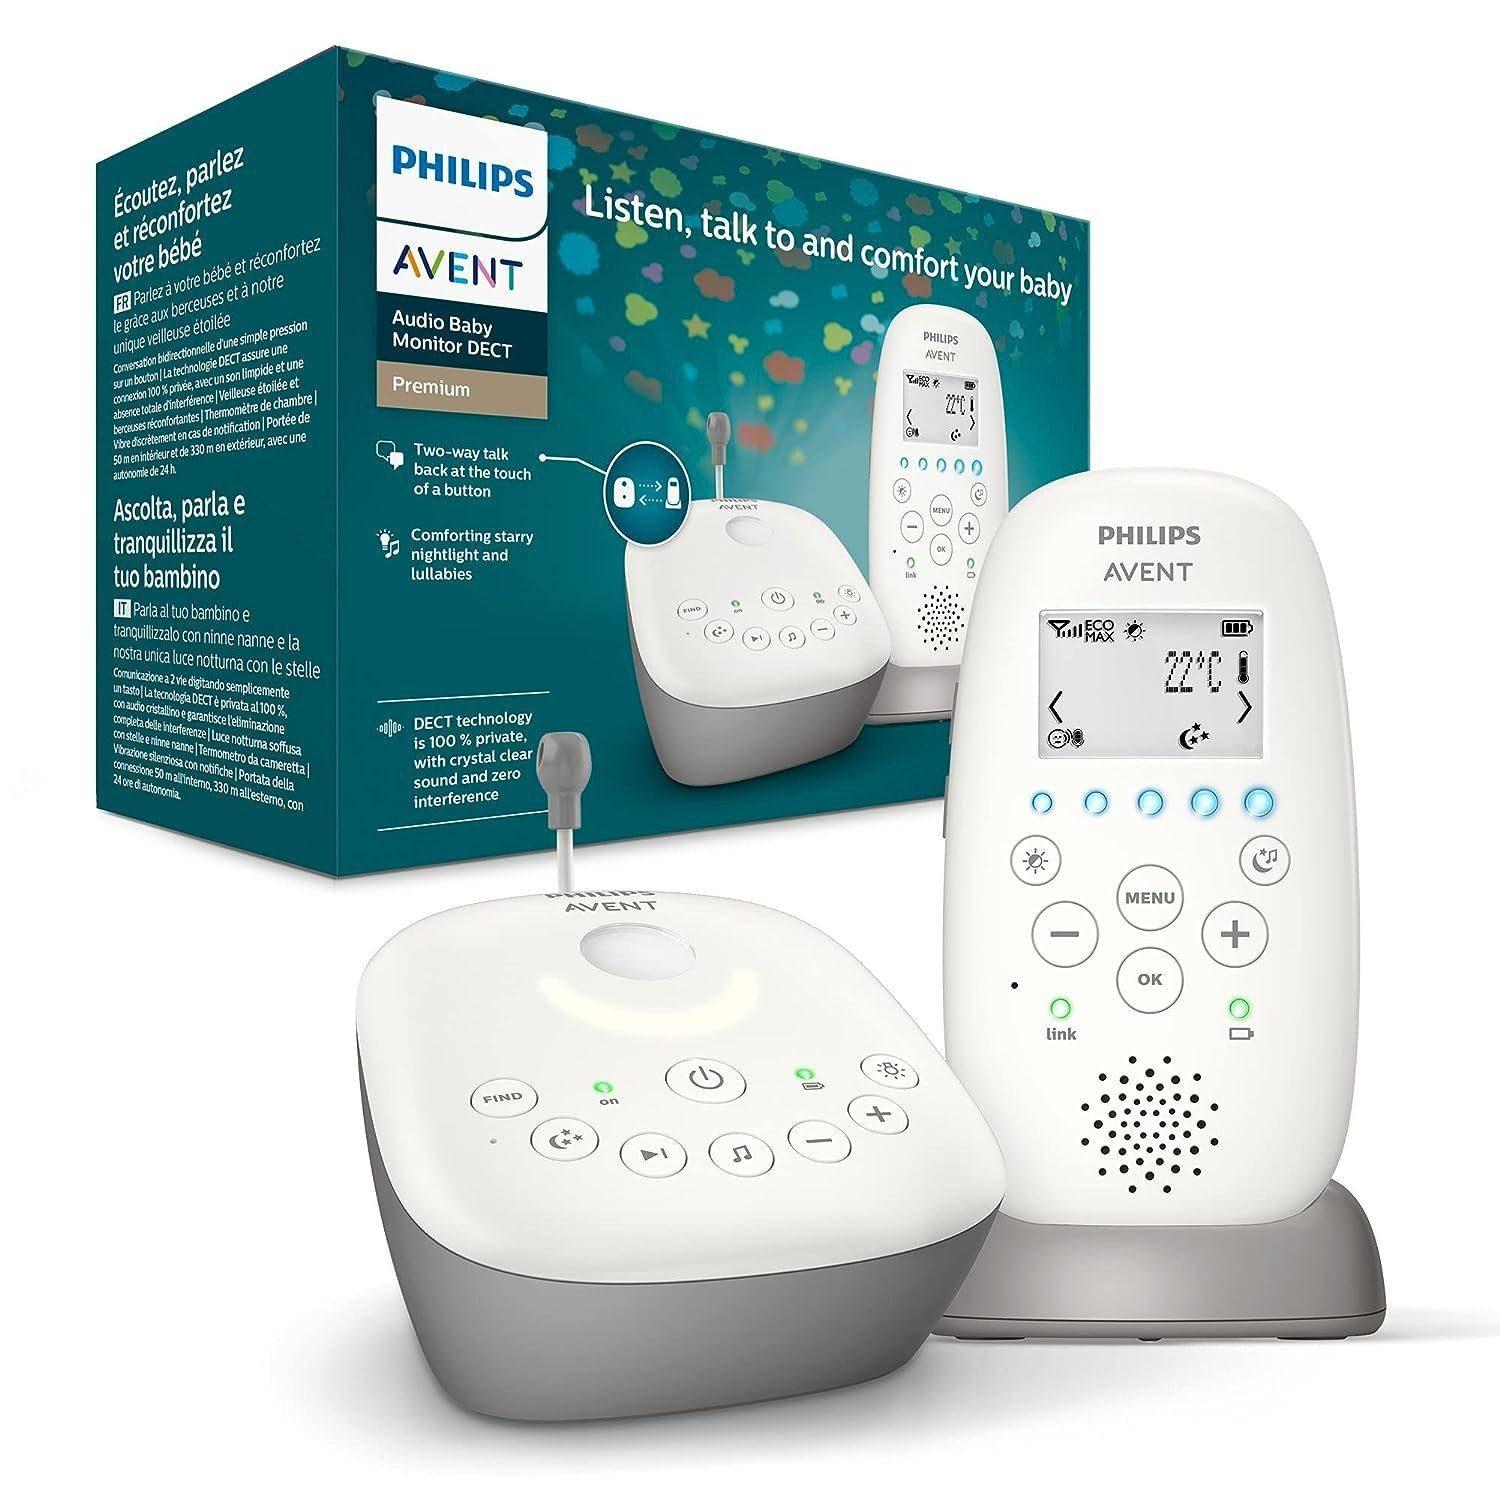
Philips Babyphone Kinderkamera, Baby Kamera, Babyphone, DECT-Technologie, Eco-Mode, Nachtsicht,300m Reichweite,Strahlungsarm, Audio-ÜberwachungAbsolut sichere und störungsfreie Verbindung - Die DECT-Technologie mit Datenverschlüsselung sorgt dafür, dass ausschließlich Sie Ihr Baby hören und sehen können, ohne Störungen durch andere Geräte.Kristallklarer Klang und zuverlässige Bildübertragung - Selbst leiseste Geräusche werden in höchster Audioqualität übertragen, während die integrierte Kamera auch bei Nachtsicht klare Bilder liefert.Energiesparender Smart ECO-Modus - Automatische Reduzierung der Übertragungsleistung spart Energie, verlängert die Batterielaufzeit und schont die Umwelt.Komfortfunktionen für ruhige Nächte - Nachtlicht, 5 beruhigende Schlaflieder und eine Sternenhimmelprojektion helfen, das Baby sanft zu beruhigen.Große Reichweite und flexible Nutzung - Mit bis zu 50 Metern Reichweite in Innenräumen und 330 Metern im Freien sowie einer Akkulaufzeit von bis zu 18 Stunden bleiben Sie jederzeit mobil und verbunden. PRODUKTBESCHREIBUNG Das Philips Avent DECT-Babyphone mit integrierter Kamera ist die perfekte Wahl fü348,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
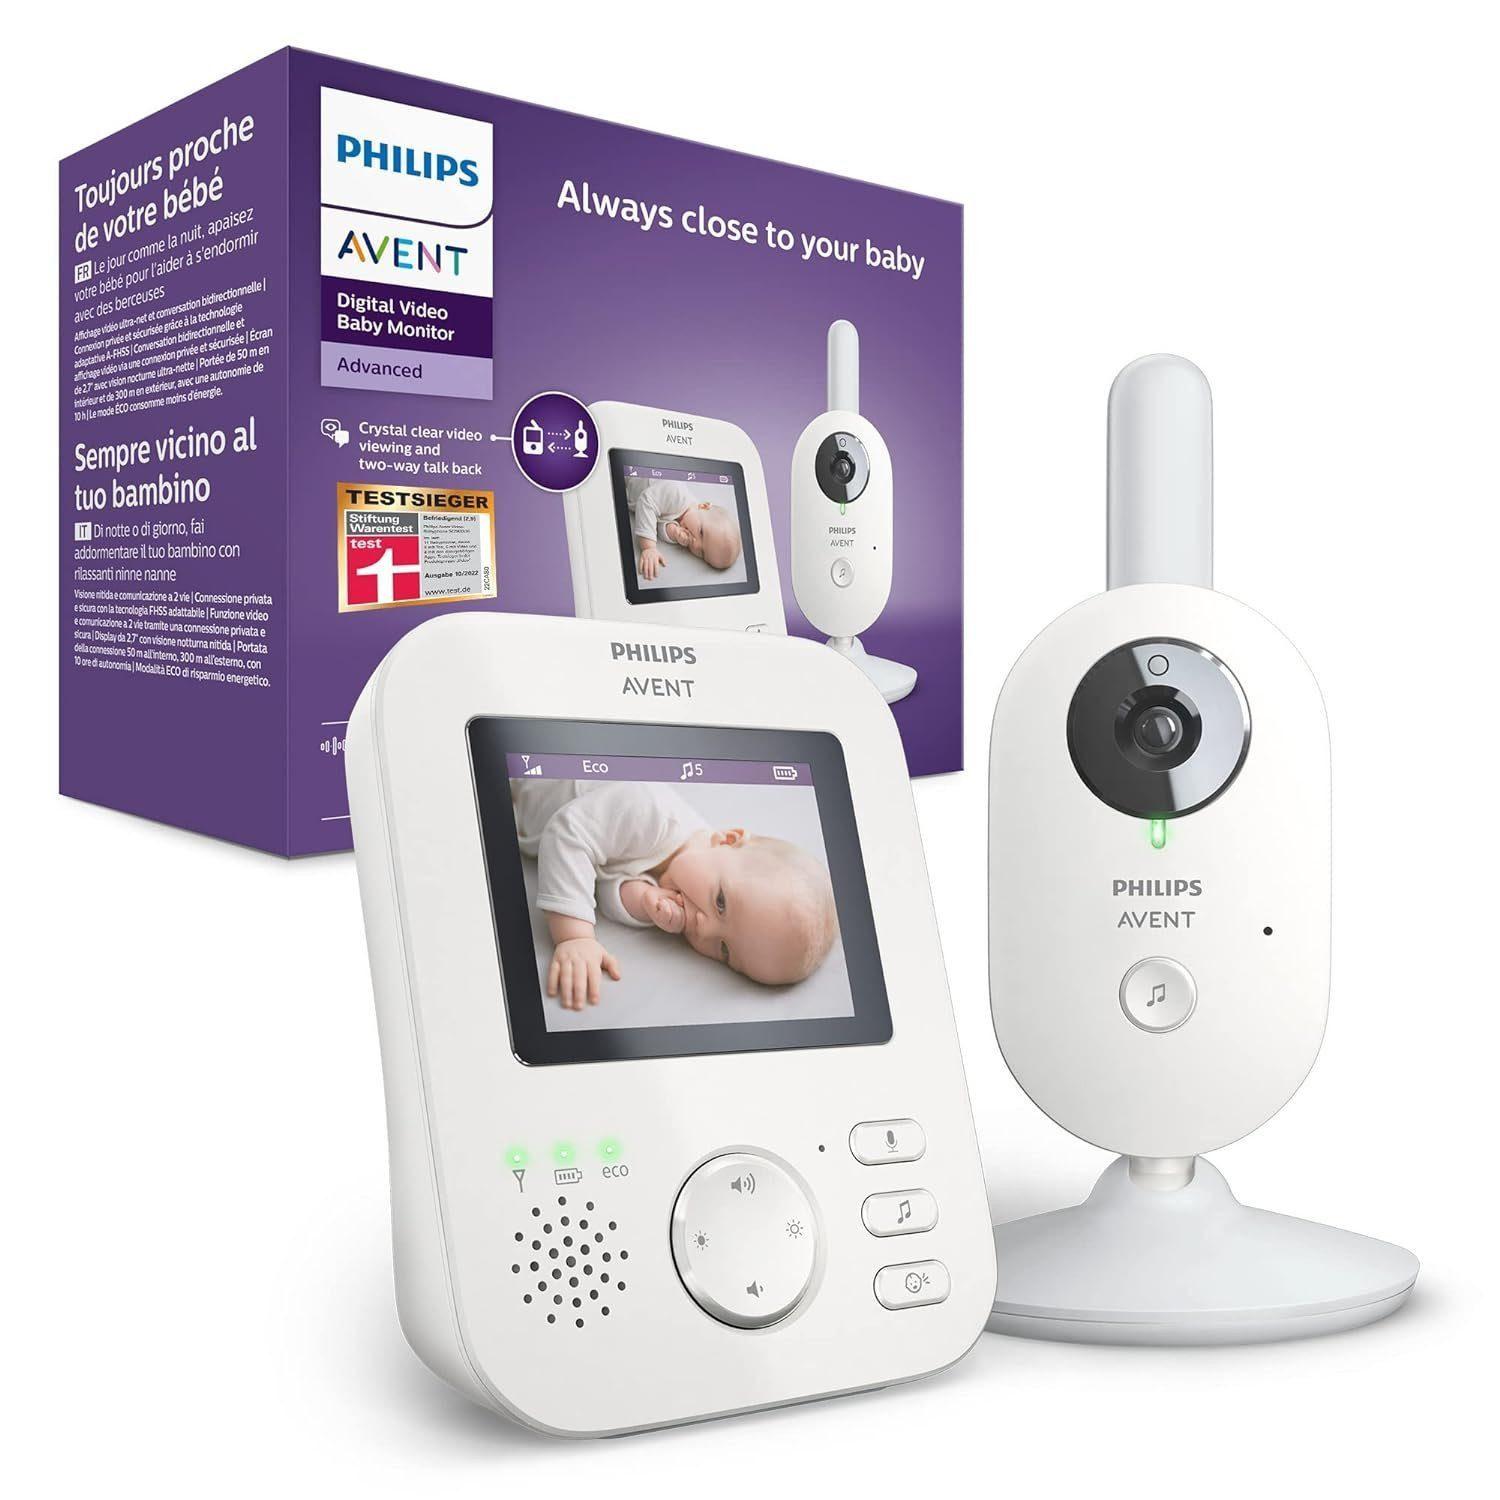
Philips Babyphone Kinderkamera, Baby Kamera, Babyphone, FHSS-Technologie, Eco-Mode, Nachtsicht,300m Reichweite,Strahlungsarm, Audio-ÜberwachungDas Philips Avent Digitale Video-Babyphone bietet eine hochsichere und private Verbindung dank adaptiver FHSS-Technologie, die Störungen von anderen Geräten vollständig verhindert.Mit dem 2,7-Zoll-Farbdisplay und der automatischen Infrarot-Nachtsicht können Eltern ihr Baby bei Tag und Nacht klar und störungsfrei sehen.Reichweite von bis zu 300 Metern im Freien und 50 Metern in Innenräumen, inklusive Signalverstärker für zuverlässige Übertragung in jedem Bereich des Hauses.Zusatzfunktionen wie Gegensprechfunktion, Schlaflieder und Nachtlicht sorgen für eine beruhigende Umgebung und fördern den gesunden Schlaf des Babys. PRODUKTBESCHREIBUNG Das Philips Avent Digitale Video-Babyphone SCD833/26 ist die ideale Lösung für Eltern, die Sicherheit, Komfort und klare Kommunikation mit ihrem Baby wünschen. Ausgestattet mit der fortschrittlichen FHSS-Technologie bietet dieses Gerät eine sichere, störungsfreie Verbindung, sodass nur Sie Ihr Kind hören und sehen können. Der 2,7-Zoll-Farbbildschirm l327,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Spionage in FestungenSpionage in Festungen , Kenntnisse über Festungen konnten auf verschiedene Weise erlangt werden: durch Traktate, später auch durch Aufsätze in Fachzeitschriften, durch mündlichen Wissenserwerb, durch Abbildungen und Pläne und durch Besichtigungen. Diese Quellen allerdings waren öffentliche und veröffentlichte Quellen, die sicherlich nicht den vollständigen und exakten Tatsachenbestand widerspiegelten. Festungen hatten, gerade in der Frühen Neuzeit, einen hohen Symbolwert; und sie dienten auch der Abschreckung potentieller Gegner, weshalb sie durchaus vorgeführt wurden. Allerdings mussten (zumindest) Details verborgen bleiben, um sich nicht selbst zu schwächen. An dieser Stelle setzt die verdeckte Informationsbeschaffung, die Spionage, an. Die Beiträge gehen zurück auf die Jahrestagung der Deutschen Gesellschaft für Festungsforschung 2021 in der historischen Festungsstadt Wesel. , Kraftstoffzuteiler > Kraftstoffversorgung , Erscheinungsjahr: 20241231, Titel der Reihe: Festungsforschung#15#, Redaktion: Büren, Guido von, Seitenzahl/Blattzahl: 168, Keyword: Festungen; Festungsforschung; Kulturgeschichte; Militärgeschichte; Spionage, Fachschema: Cultural Studies~Kulturwissenschaften~Wissenschaft / Kulturwissenschaften~Militärgeschichte~Europa / Geschichte, Kulturgeschichte~Mittelalter, Fachkategorie: Militärgeschichte~Europäische Geschichte: Mittelalter, Warengruppe: HC/Geschichte/Mittelalter, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 240, Breite: 170, Höhe: 19, Gewicht: 540, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik,39,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Inwiefern beeinflusst die GPS-Überwachung die Privatsphäre und Sicherheit von Personen in den Bereichen Technologie, Datenschutz und persönliche Freiheit?
Die GPS-Überwachung kann die Privatsphäre von Personen beeinträchtigen, da sie es Dritten ermöglicht, den genauen Standort einer Person zu verfolgen. Dies kann zu einer Verletzung der persönlichen Freiheit führen, da die Bewegungen einer Person ohne ihre Zustimmung überwacht werden können. Gleichzeitig kann die GPS-Überwachung auch die Sicherheit von Personen erhöhen, da sie im Notfall die genaue Lokalisierung einer Person ermöglicht. Es ist wichtig, dass die Nutzung von GPS-Überwachung im Einklang mit Datenschutzgesetzen und ethischen Richtlinien erfolgt, um die Privatsphäre und Sicherheit der Personen zu gewährleisten. **
-
Wie können Überwachungssysteme dazu beitragen, die Sicherheit in öffentlichen und privaten Bereichen zu verbessern? Inwiefern wirken sich Überwachungssysteme auf den Datenschutz und die Privatsphäre aus?
Überwachungssysteme können dabei helfen, potenzielle Gefahren frühzeitig zu erkennen und zu verhindern. Sie können zur Abschreckung von Kriminalität beitragen und die Aufklärung von Straftaten erleichtern. Allerdings müssen bei der Nutzung von Überwachungssystemen Datenschutzrichtlinien eingehalten werden, um die Privatsphäre der Bürger zu schützen. **

Wie können GPS-Überwachungssysteme dabei helfen, die Sicherheit und Effizienz von Fahrzeugflotten zu verbessern? Wie wirkt sich die GPS-Überwachung auf die Privatsphäre und den Datenschutz der Mitarbeiter aus?
GPS-Überwachungssysteme können die Sicherheit von Fahrzeugflotten verbessern, indem sie Echtzeitstandorte verfolgen, Fahrverhalten überwachen und Diebstähle verhindern. Sie können auch die Effizienz steigern, indem sie Routen optimieren, Wartungsbedarf vorhersagen und Kraftstoffverbrauch überwachen. Die GPS-Überwachung kann jedoch die Privatsphäre der Mitarbeiter beeinträchtigen, da ihre Bewegungen und Aktivitäten überwacht werden. Es ist wichtig, klare Richtlinien und Vereinbarungen zum Datenschutz zu haben, um sicherzustellen, dass die Mitarbeiterrechte respektiert werden. Unternehmen sollten transparent sein und die Mitarbeiter über die Verwendung von GPS-Überwachung inform **
Was sind die potenziellen Vor- und Nachteile von Überwachungssoftware in Bezug auf Datenschutz und Privatsphäre?
Potenzielle Vorteile von Überwachungssoftware sind die erhöhte Sicherheit und die Möglichkeit, kriminelle Aktivitäten zu verhindern. Nachteile könnten sein, dass die Privatsphäre der Nutzer beeinträchtigt wird und dass die Daten möglicherweise missbraucht werden könnten. Es ist wichtig, dass der Einsatz von Überwachungssoftware transparent und rechtmäßig erfolgt, um den Datenschutz zu gewährleisten. **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Philips Babyphone Kinderkamera, Baby Kamera, Babyphone, DECT-Technologie, Eco-Mode, Nachtsicht,300m Reichweite,Strahlungsarm, Audio-ÜberwachungAbsolut sichere und störungsfreie Verbindung - Die DECT-Technologie mit Datenverschlüsselung sorgt dafür, dass ausschließlich Sie Ihr Baby hören und sehen können, ohne Störungen durch andere Geräte.Kristallklarer Klang und zuverlässige Bildübertragung - Selbst leiseste Geräusche werden in höchster Audioqualität übertragen, während die integrierte Kamera auch bei Nachtsicht klare Bilder liefert.Energiesparender Smart ECO-Modus - Automatische Reduzierung der Übertragungsleistung spart Energie, verlängert die Batterielaufzeit und schont die Umwelt.Komfortfunktionen für ruhige Nächte - Nachtlicht, 5 beruhigende Schlaflieder und eine Sternenhimmelprojektion helfen, das Baby sanft zu beruhigen.Große Reichweite und flexible Nutzung - Mit bis zu 50 Metern Reichweite in Innenräumen und 330 Metern im Freien sowie einer Akkulaufzeit von bis zu 18 Stunden bleiben Sie jederzeit mobil und verbunden. PRODUKTBESCHREIBUNG Das Philips Avent DECT-Babyphone mit integrierter Kamera ist die perfekte Wahl fü348,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Philips Babyphone Kinderkamera, Baby Kamera, Babyphone, FHSS-Technologie, Eco-Mode, Nachtsicht,300m Reichweite,Strahlungsarm, Audio-ÜberwachungDas Philips Avent Digitale Video-Babyphone bietet eine hochsichere und private Verbindung dank adaptiver FHSS-Technologie, die Störungen von anderen Geräten vollständig verhindert.Mit dem 2,7-Zoll-Farbdisplay und der automatischen Infrarot-Nachtsicht können Eltern ihr Baby bei Tag und Nacht klar und störungsfrei sehen.Reichweite von bis zu 300 Metern im Freien und 50 Metern in Innenräumen, inklusive Signalverstärker für zuverlässige Übertragung in jedem Bereich des Hauses.Zusatzfunktionen wie Gegensprechfunktion, Schlaflieder und Nachtlicht sorgen für eine beruhigende Umgebung und fördern den gesunden Schlaf des Babys. PRODUKTBESCHREIBUNG Das Philips Avent Digitale Video-Babyphone SCD833/26 ist die ideale Lösung für Eltern, die Sicherheit, Komfort und klare Kommunikation mit ihrem Baby wünschen. Ausgestattet mit der fortschrittlichen FHSS-Technologie bietet dieses Gerät eine sichere, störungsfreie Verbindung, sodass nur Sie Ihr Kind hören und sehen können. Der 2,7-Zoll-Farbbildschirm l327,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
Ähnliche Suchbegriffe für Botnet
-
Spionage in FestungenSpionage in Festungen , Kenntnisse über Festungen konnten auf verschiedene Weise erlangt werden: durch Traktate, später auch durch Aufsätze in Fachzeitschriften, durch mündlichen Wissenserwerb, durch Abbildungen und Pläne und durch Besichtigungen. Diese Quellen allerdings waren öffentliche und veröffentlichte Quellen, die sicherlich nicht den vollständigen und exakten Tatsachenbestand widerspiegelten. Festungen hatten, gerade in der Frühen Neuzeit, einen hohen Symbolwert; und sie dienten auch der Abschreckung potentieller Gegner, weshalb sie durchaus vorgeführt wurden. Allerdings mussten (zumindest) Details verborgen bleiben, um sich nicht selbst zu schwächen. An dieser Stelle setzt die verdeckte Informationsbeschaffung, die Spionage, an. Die Beiträge gehen zurück auf die Jahrestagung der Deutschen Gesellschaft für Festungsforschung 2021 in der historischen Festungsstadt Wesel. , Kraftstoffzuteiler > Kraftstoffversorgung , Erscheinungsjahr: 20241231, Titel der Reihe: Festungsforschung#15#, Redaktion: Büren, Guido von, Seitenzahl/Blattzahl: 168, Keyword: Festungen; Festungsforschung; Kulturgeschichte; Militärgeschichte; Spionage, Fachschema: Cultural Studies~Kulturwissenschaften~Wissenschaft / Kulturwissenschaften~Militärgeschichte~Europa / Geschichte, Kulturgeschichte~Mittelalter, Fachkategorie: Militärgeschichte~Europäische Geschichte: Mittelalter, Warengruppe: HC/Geschichte/Mittelalter, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 240, Breite: 170, Höhe: 19, Gewicht: 540, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik,39,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Haverkamp, Josef: DatenschutzDatenschutz , Grundlagen, Empfehlungen und Arbeitshilfen für Betriebs-und Personalräte , Warnleuchten > Zusatzbeleuchtung , Auflage: 4. Auflage, Erscheinungsjahr: 202412, Titel der Reihe: aktiv in der Interessenvertretung##, Autoren: Haverkamp, Josef, Auflage: 24004, Auflage/Ausgabe: 4. Auflage, Seitenzahl/Blattzahl: 450, Keyword: Betriebsrat; Betriebsratsarbeit; Datenschutz, Fachschema: Arbeitsgesetz~Arbeitsrecht~Datenschutzrecht~Interessenvertretung - Interessenvertreter~Vertretung (Interessenvertretung), Warengruppe: HC/Handels- und Wirtschaftsrecht, Arbeitsrecht, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 210, Breite: 148, Höhe: 22, Gewicht: 542, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,39,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Inwiefern beeinflusst die GPS-Überwachung die Privatsphäre und Sicherheit von Personen in den Bereichen Technologie, Datenschutz und persönliche Freiheit?
Die GPS-Überwachung kann die Privatsphäre von Personen beeinträchtigen, da sie es Dritten ermöglicht, den genauen Standort einer Person zu verfolgen. Dies kann zu einer Verletzung der persönlichen Freiheit führen, da die Bewegungen einer Person ohne ihre Zustimmung überwacht werden können. Gleichzeitig kann die GPS-Überwachung auch die Sicherheit von Personen erhöhen, da sie im Notfall die genaue Lokalisierung einer Person ermöglicht. Es ist wichtig, dass die Nutzung von GPS-Überwachung im Einklang mit Datenschutzgesetzen und ethischen Richtlinien erfolgt, um die Privatsphäre und Sicherheit der Personen zu gewährleisten. **
-
Wie können Überwachungssysteme dazu beitragen, die Sicherheit in öffentlichen und privaten Bereichen zu verbessern? Inwiefern wirken sich Überwachungssysteme auf den Datenschutz und die Privatsphäre aus?
Überwachungssysteme können dabei helfen, potenzielle Gefahren frühzeitig zu erkennen und zu verhindern. Sie können zur Abschreckung von Kriminalität beitragen und die Aufklärung von Straftaten erleichtern. Allerdings müssen bei der Nutzung von Überwachungssystemen Datenschutzrichtlinien eingehalten werden, um die Privatsphäre der Bürger zu schützen. **
-
Wie können GPS-Überwachungssysteme dabei helfen, die Sicherheit und Effizienz von Fahrzeugflotten zu verbessern? Wie wirkt sich die GPS-Überwachung auf die Privatsphäre und den Datenschutz der Mitarbeiter aus?
GPS-Überwachungssysteme können die Sicherheit von Fahrzeugflotten verbessern, indem sie Echtzeitstandorte verfolgen, Fahrverhalten überwachen und Diebstähle verhindern. Sie können auch die Effizienz steigern, indem sie Routen optimieren, Wartungsbedarf vorhersagen und Kraftstoffverbrauch überwachen. Die GPS-Überwachung kann jedoch die Privatsphäre der Mitarbeiter beeinträchtigen, da ihre Bewegungen und Aktivitäten überwacht werden. Es ist wichtig, klare Richtlinien und Vereinbarungen zum Datenschutz zu haben, um sicherzustellen, dass die Mitarbeiterrechte respektiert werden. Unternehmen sollten transparent sein und die Mitarbeiter über die Verwendung von GPS-Überwachung inform **
-
Was sind die potenziellen Vor- und Nachteile von Überwachungssoftware in Bezug auf Datenschutz und Privatsphäre?
Potenzielle Vorteile von Überwachungssoftware sind die erhöhte Sicherheit und die Möglichkeit, kriminelle Aktivitäten zu verhindern. Nachteile könnten sein, dass die Privatsphäre der Nutzer beeinträchtigt wird und dass die Daten möglicherweise missbraucht werden könnten. Es ist wichtig, dass der Einsatz von Überwachungssoftware transparent und rechtmäßig erfolgt, um den Datenschutz zu gewährleisten. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.